WordPress 插件漏洞怎么发现?用宝塔 WordPress 漏洞检测插件扫描与告警
WordPress 站点装得插件和主题越多,被公开披露漏洞盯上的概率就越大。宝塔的 WordPress 漏洞检测插件专做这件事:自动检测站点已装的插件、主题和 WordPress 核心程序,实时匹配最新公开披露的漏洞数据库(超过 10,000+ 条),发现漏洞第一时间告警,你按它给出的 CVE 编号、危险等级和修复建议处理即可。
这个插件解决什么问题:把「忽略更新」变成「提前预警」
运营 WordPress 的人大多不是不重视安全,而是容易忽略插件、主题和核心程序的更新,等漏洞被利用、造成损失才追悔莫及。这个插件的作用就是替你做这几件事:
- 自动扫描:自动检测站点已安装的插件、主题及 WordPress 核心程序
- 实时匹配:实时匹配最新公开披露的漏洞数据库
- 第一时间预警:及时提醒需要修复的安全隐患
- 省心省力:无需手动排查
用之前注意两点:这是专业版插件,需要宝塔面板专业版授权才能使用;而且仅支持检测 WordPress 站点,其他类型的网站不支持。
第一步:添加站点目录,告诉插件要检测哪个站
- 打开【WordPress 漏洞检测】插件,进入【概览】页面
- 点击【检测站点目录】按钮
- 输入 WordPress 站点的根目录路径(例如
/www/wwwroot/example.com) - 点击添加
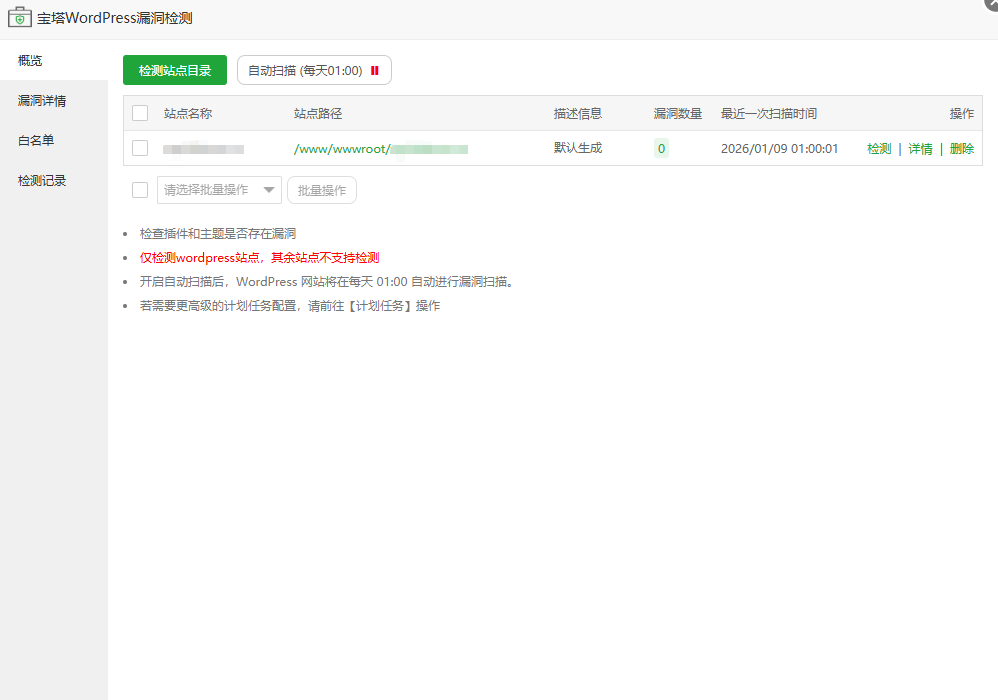
路径有两个要点:填站点完整根目录,确保路径中包含 wp-config.php 等 WordPress 核心文件;支持添加多个站点进行批量检测。
第二步:开启自动扫描,让它定期自己查
- 在【概览】页面上方找到【自动扫描】设置
- 点击开关,启用自动扫描
- 配置自动检测时间(建议设为每天或每周)
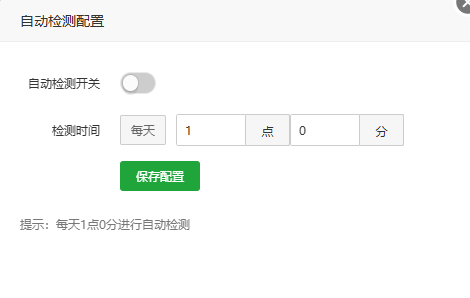
推荐把检测频率设成每天凌晨执行(如凌晨 3:00),扫描范围包含插件、主题和核心程序,告警方式配置邮件或其他渠道。
第三步:看漏洞详情,按危险等级处理
检测到漏洞后,在【漏洞详情】页面查看具体信息,每条漏洞都包含:
- 漏洞名称和编号(CVE 编号等)
- 受影响的插件 / 主题 / 核心版本
- 漏洞危险等级(高危、中危、低危)
- 修复建议和解决方案
- 相关漏洞详情链接
处理顺序建议:
- 优先处理高危漏洞
- 及时更新存在漏洞的插件或主题
- 插件已停止维护的,换成安全的替代品
- 暂时无法修复的,用 WAF 规则临时防护
第四步:看检测记录,了解安全趋势
【检测记录】页面保留近十次的检测信息,包括检测时间、检测站点、发现漏洞数量、检测状态(成功 / 失败)。这些记录可以帮你了解网站的安全趋势和历史漏洞情况。
更完整的操作细节见宝塔官方文档《WordPress 漏洞检测插件使用教程》。
常见问题
这个插件收费吗?
它是宝塔面板专业版插件,需要专业版授权才能使用,不属于免费版功能。
能检测哪些漏洞?
自动检测站点已安装的插件、主题以及 WordPress 核心程序,实时匹配超过 10000+ 条公开披露的漏洞数据库,而不是只查 WordPress 核心一个点。
检测到漏洞该怎么处理?
按漏洞详情里的危险等级处理:优先修高危漏洞,及时更新有漏洞的插件或主题;插件已停止维护的建议换成安全替代品;暂时无法修复的,用 WAF 规则做临时防护。
能检测 WordPress 之外的网站吗?
不能。该插件仅支持检测 WordPress 站点,其他类型的网站不支持。
自动扫描怎么设?
在插件【概览】页面上方开启【自动扫描】开关,再配置检测时间,官方建议设为每天凌晨执行(如凌晨 3:00),扫描范围包含插件、主题和核心程序。
能同时检测多个 WordPress 站点吗?
能。【检测站点目录】支持添加多个站点批量检测,每个站点填完整根目录路径(需包含 wp-config.php 等核心文件)即可。