宝塔面板怎么安全加固?改端口、密码策略、SSH 防爆破与面板 SSL 一次配齐
面板和服务器暴露在公网上,默认端口、弱密码、无告警是三类最常见的攻击入口。宝塔面板的 安全 模块把 SSH 端口修改、密码复杂度、SSH 防暴破、登录告警、动态口令认证、面板 SSL、Root 密钥这些加固项统一收进一个入口,按提示逐项开启即可,不用零散地去改各个配置文件。
入口在哪:左侧【安全】→ 安全状态概览 → 安全配置
点击面板左侧菜单栏的 安全 进入安全管理模块,先看到的是服务器的整体安全信息和状态概览:
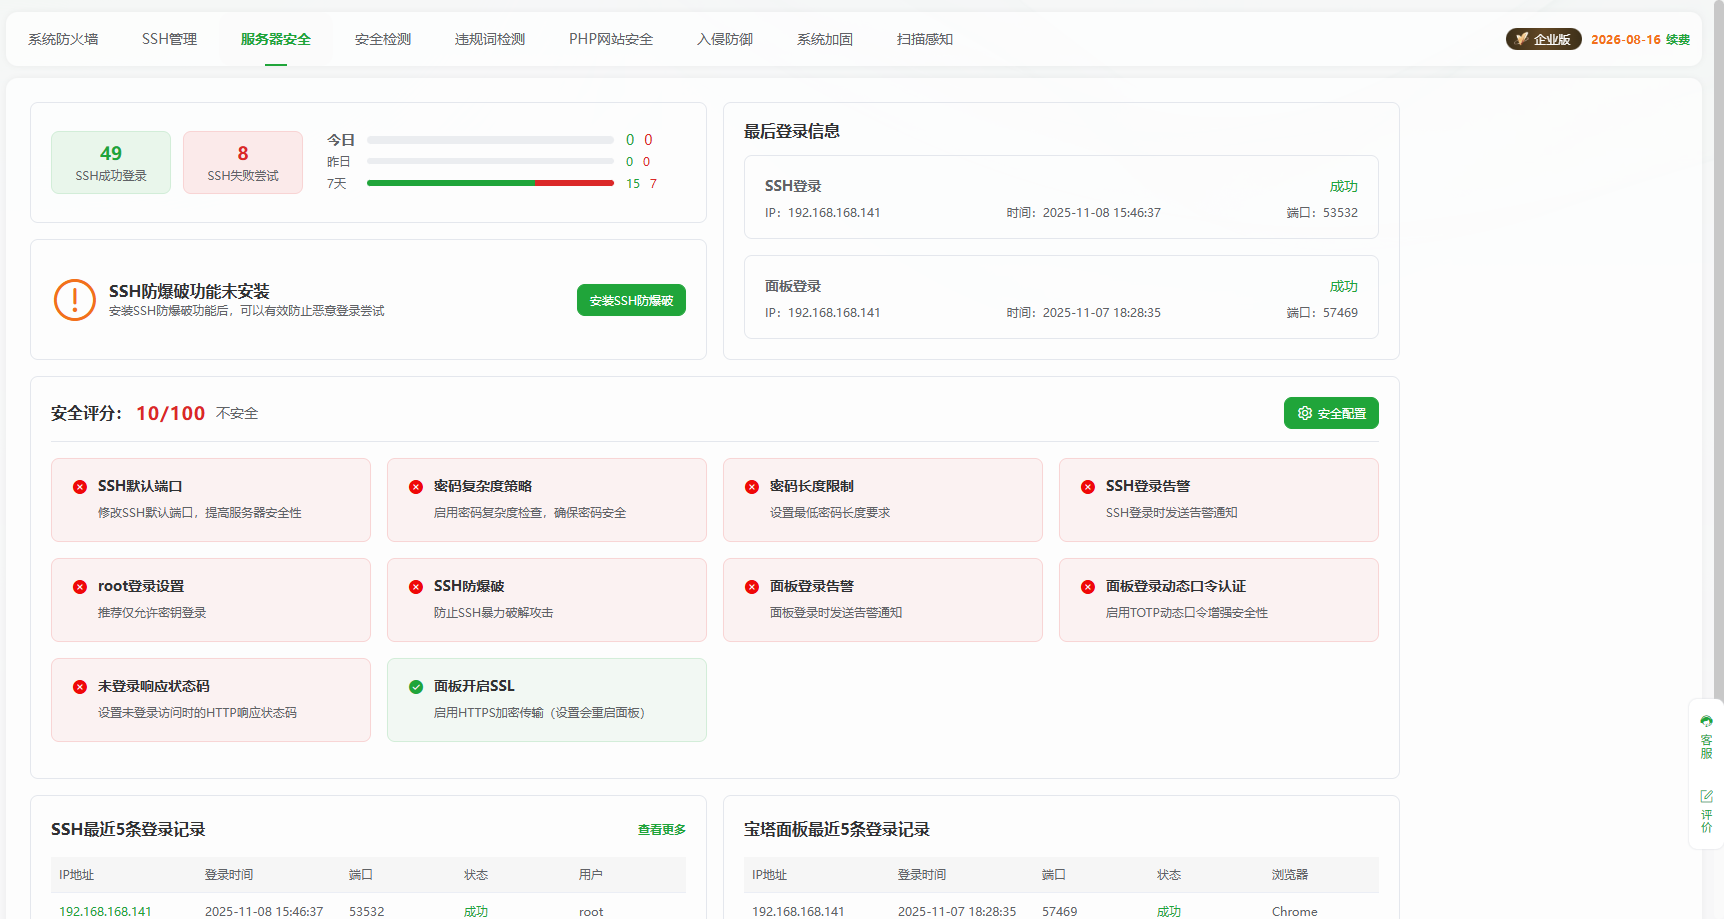
进入后点 安全配置,就是所有加固项的统一配置页面:
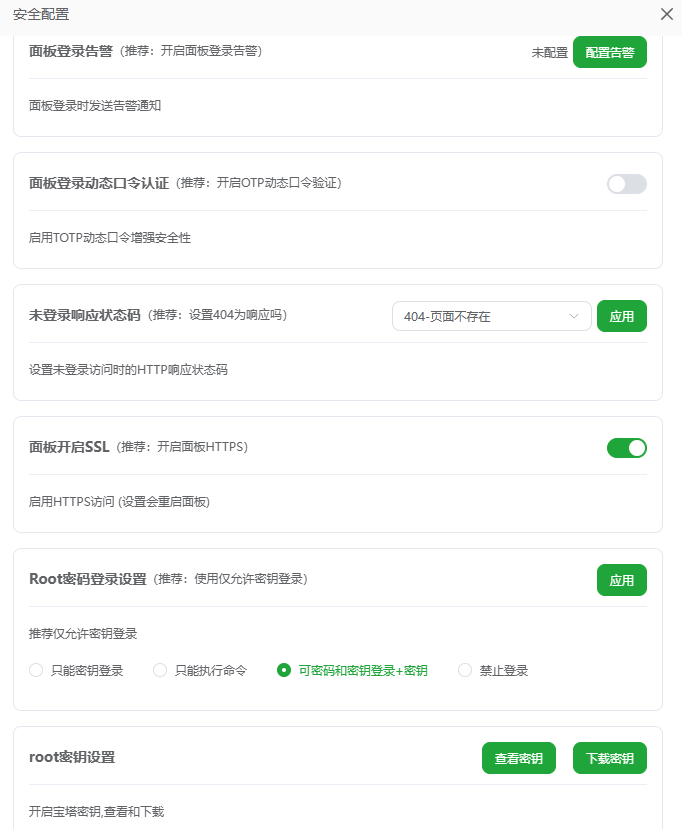
下面按「基础配置 → 登录加固 → 面板与账户」三块逐个说清楚每一项管什么、怎么设。
基础安全配置:改端口 + 强化密码策略
SSH 端口修改——把 SSH 服务默认的 22 端口改掉,避免攻击者对着默认端口做恶意扫描和登录尝试。配置建议:
- 选择 10000-65535 范围内的端口
- 避免使用 80、443、3306 等常见服务端口
- 修改后记录新端口号,避免忘记导致无法登录
密码复杂度设置——强制密码包含数字、大写字母、小写字母、特殊字符中的多种类型,从类型维度增加暴力破解或猜测的难度。官方建议:
- 要求包含至少 3 种字符类型
- 禁用 123456、password 等常见弱密码
- 定期提醒用户更改密码
密码长度限制——设置密码最低长度,避免用户设 3-5 位的短密码。建议最低 8-12 位,重要系统设得更长,并和密码复杂度要求配合使用。
SSH 加固:登录告警 + 防暴破一起开
这两项一个是「通知」、一个是「拦截」,建议同时开启。
SSH 登录告警——有 SSH 登录行为时自动发送告警通知(邮件、短信、平台消息等)。管理员在异常登录(非工作时间、异地登录)出现时能第一时间介入排查。建议配置多种通知方式(邮件 + 短信),设置白名单 IP 减少误报,并记录登录日志便于追溯。
SSH 防暴破——开启后限制 SSH 登录尝试次数,阻挡攻击者暴力枚举密码。建议设置合理尝试次数(如 5 次)、配置锁定时间(如 30 分钟),并建立白名单避免误封管理员自己的 IP。
面板登录加固:告警 + 双因素认证
面板登录告警——面板发生登录时发送告警通知,实时监控面板登录行为。管理核心业务的面板尤其建议开启,异常登录时及时介入。
面板登录动态口令认证——在账号密码基础上再加一道动态码校验的双因素认证(2FA),适用于安全性要求极高的面板。官方建议:
- 使用标准的 TOTP 算法
- 配置备用验证码
- 定期备份恢复密钥
面板与账户:SSL、未登录状态码、Root 密钥
面板开启 SSL——启用 HTTPS 访问,加密面板通信数据,防止登录凭证、操作指令在传输中被窃听或篡改。所有公网暴露的面板都应配置,使用有效证书并强制 HTTPS。
未登录响应状态码——设置未登录访问面板时的 HTTP 响应状态码,隐藏真实的未授权状态,增加攻击者的信息收集难度。
Root 密码登录设置——限制 Root 账户的访问方式,支持「仅密钥登录」「密码 + 密钥登录」等模式。Root 权限极高,官方推荐用「仅密钥登录」降低密码泄露后被全局控制的风险。
Root 密钥设置——查看和下载 Root 密钥,基于密钥做身份认证。密钥认证比密码认证更安全,可彻底规避暴力破解风险。
三步加固顺序:基础 → 高级 → 监控告警
官方给出的加固建议可以分三层落地:
基础安全配置:修改 SSH、面板等默认端口;启用防火墙只开放必要端口;定期更新系统和软件;强化密码策略(复杂度 + 长度)。
高级安全配置:为关键账户启用双因素认证;用 SSL/TLS 加密通信;做 IP 白名单和访问限制;启用详细安全日志记录。
监控和告警:登录、操作等关键事件实时告警;定期检查安全配置和系统状态;重要配置和数据做备份。
三个注意点:修改安全配置前先备份原配置;配置改完及时测试功能是否正常;记录所有安全配置变更,并严格控制安全配置的修改权限。
更完整的逐项说明见宝塔官方文档《宝塔面板安全加固配置指南》。
常见问题
宝塔的安全加固功能在哪开?
点击面板左侧菜单栏的【安全】进入安全管理模块,再点【安全配置】进入详细配置页面,各项加固开关都在这里。
安全加固是免费功能吗?
安全模块里的端口修改、密码策略、SSH 防暴破、登录告警、面板 SSL、Root 密钥等基础加固项都可直接配置,是否涉及专业版/企业版以面板页面实际显示为准。
改 SSH 端口要注意什么?
建议选 10000-65535 范围内的高位端口,避免用 80、443、3306 等常见服务端口;改完记住新端口号,否则可能无法再登录。
SSH 防暴破和 SSH 登录告警有什么区别?
防暴破是限制登录尝试次数、挡住暴力枚举密码;登录告警是发生 SSH 登录时给你发通知。两者一个管拦截、一个管通知,建议同时开。
密码策略应该设多严格?
密码复杂度建议要求至少 3 种字符类型(数字、大写、小写、特殊字符),密码长度建议最低 8-12 位,重要系统可以设得更长。
面板登录动态口令认证是什么?
它是双因素认证,在账号密码之外再加一道动态码校验,用标准 TOTP 算法生成;建议配置备用验证码并定期备份恢复密钥。