NGINX CVE-2026-42945 漏洞:宝塔用户怎么自查版本并升级到安全版
NGINX 官方近期发布了安全更新,修复 ngx_http_rewrite_module 模块中的缓冲区溢出漏洞,编号 CVE-2026-42945,受影响版本为 NGINX 0.6.27 至 1.30.0。由于 rewrite / 伪静态规则在网站环境中极为常见,而 NGINX 通常作为网站访问入口、反向代理或负载均衡入口,使用宝塔面板的用户应尽快检查当前版本并升级到 1.30.1 stable 或 1.31.0 mainline。
这个漏洞是什么、有多严重
CVE-2026-42945 位于 NGINX 的 ngx_http_rewrite_module 模块,是一个堆缓冲区溢出漏洞(CWE-122: Heap-based Buffer Overflow)。
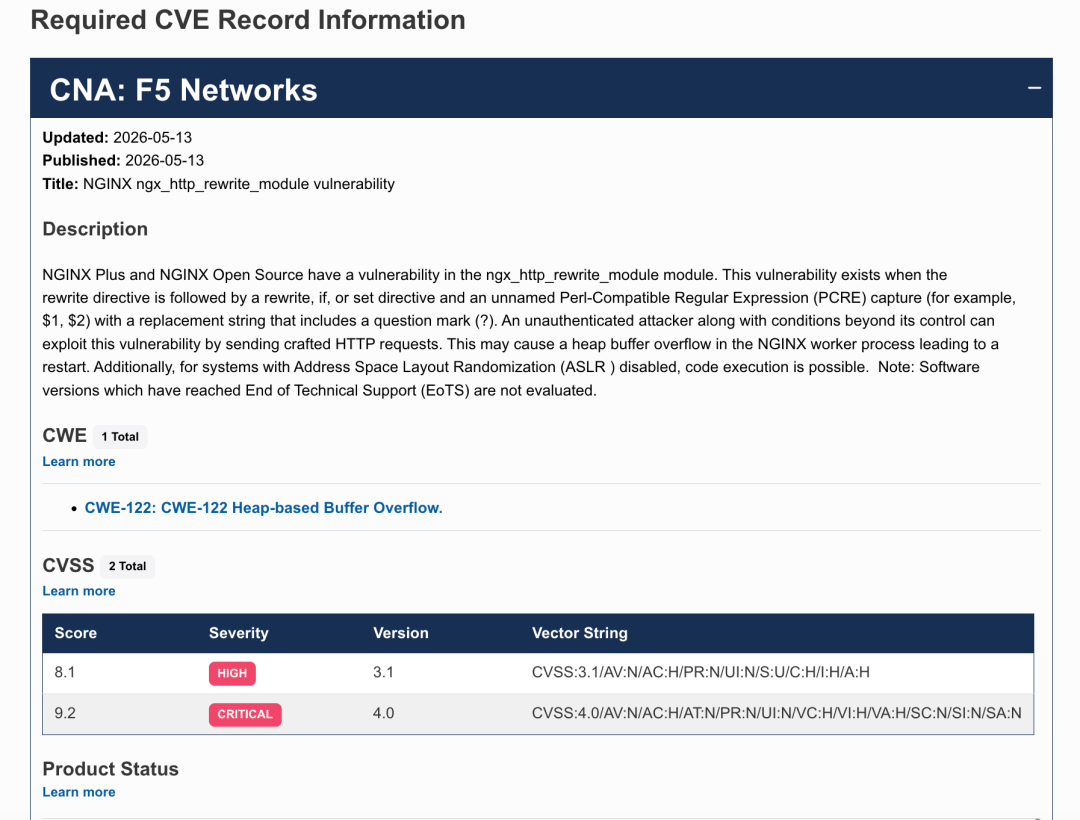
关键信息如下:
| 项目 | 内容 |
|---|---|
| 漏洞编号 | CVE-2026-42945 |
| 漏洞类型 | 堆缓冲区溢出(CWE-122) |
| CVSS 3.1 评分 | 8.1(HIGH) |
| CVSS 4.0 评分 | 9.2(CRITICAL) |
| 受影响版本 | NGINX 0.6.27 – 1.30.0 |
| 触发条件 | rewrite 指令后紧跟带有未命名 PCRE 捕获组(如 $1、$2)的 rewrite/if/set 指令 |
触发该漏洞后,NGINX worker 进程可能异常退出或重启,影响网站访问稳定性;在禁用 ASLR 的系统上还可能进一步导致代码执行。由于 rewrite 规则在伪静态、站点重定向等场景里非常普遍,建议不要忽略这次更新。
先自查:你现在用的 NGINX 版本是否受影响
不确定当前环境是否受影响,就在终端执行 nginx -V 查看当前 NGINX 版本:
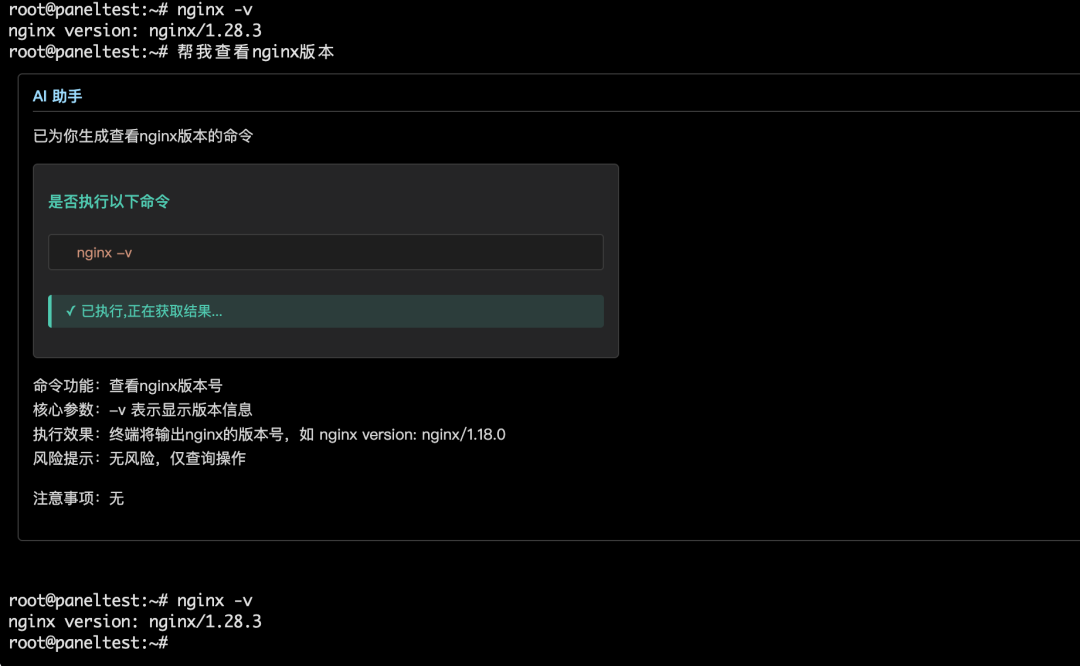
对照版本判断:
- 版本在 0.6.27 – 1.30.0 之间 → 受影响,需要升级;
- 已是 1.30.1 stable 或 1.31.0 mainline 及以上 → 不受此漏洞影响。
宝塔面板怎么升级到安全版本
情况 A:当前版本不是 1.30.1
打开「网站 → Nginx → 版本切换」:
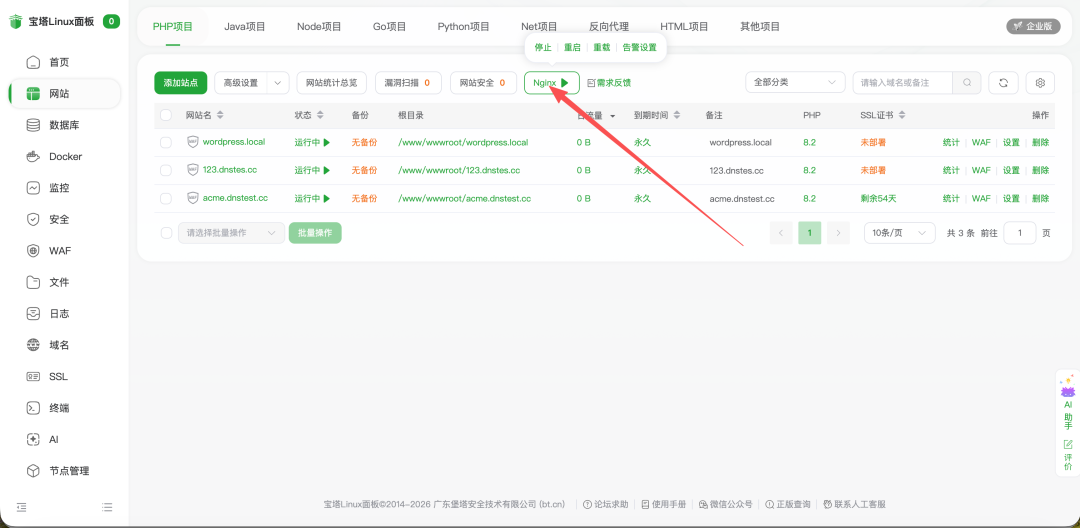
选择 1.30(对应小版本 1.30.1),点击「切换」,等待切换完成。切换完成后,到软件商店确认已是最新版本。
情况 B:当前已安装 1.30.0
打开「软件商店」,找到 Nginx,直接点击更新即可。
注意:更新和版本切换过程均可能导致服务短暂中断,建议在业务低峰期处理,并自行评估业务影响;操作前做好数据备份。
本次更新还一并修复了哪些问题
除 CVE-2026-42945 外,NGINX 1.30.1 / 1.31.0 还修复了以下安全问题:
| 漏洞编号 | 影响模块 | 风险类型 | 风险等级 |
|---|---|---|---|
| CVE-2026-42926 | ngx_http_proxy_module |
HTTP/2 请求注入 | Medium |
| CVE-2026-42946 | ngx_http_scgi_module / ngx_http_uwsgi_module |
缓冲区越界读取 | Medium |
| CVE-2026-42934 | ngx_http_charset_module |
缓冲区越界读取 | Low |
| CVE-2026-40460 | HTTP/3 | 地址伪造 | Medium |
| CVE-2026-40701 | OCSP resolver | use-after-free | Medium |
小结
NGINX 通常位于网站访问链路最前端,HTTPS、反向代理、伪静态、API 转发等能力都依赖它。即使当前网站访问正常,也建议及时检查版本并升级;配置过伪静态 / rewrite 规则的站点、企业官网与重要生产环境应优先处理。
本文事实以宝塔官方文档《NGINX 漏洞 CVE-2026-42945 安全提醒》为准;漏洞编号、受影响版本、CVSS 评分等以 NGINX 官方发布的安全更新与文档当前表述为准。
常见问题
我怎么判断自己的 NGINX 是否受 CVE-2026-42945 影响?
在终端执行 nginx -V 查看当前版本。受影响版本为 NGINX 0.6.27 至 1.30.0(约覆盖 2008 年至今的几乎所有版本)。低于 1.30.1 stable 或 1.31.0 mainline 的实例都应尽快升级。
宝塔面板安装的 NGINX 怎么升级到安全版本?
打开「网站 → Nginx → 版本切换」,选择 1.30(对应小版本 1.30.1)点击切换;若当前已是 1.30.0,则在软件商店找到 Nginx 直接点更新即可。切换或更新完成后到软件商店确认版本号已是最新。
这个漏洞能造成什么后果?
漏洞位于 ngx_http_rewrite_module,在特定 rewrite 配置条件下,攻击者可能通过构造 HTTP 请求触发,导致 NGINX worker 进程异常退出或重启,影响网站访问稳定性;在禁用 ASLR 的系统上可能进一步导致代码执行。
升级会不会导致网站中断?
版本切换和更新过程均可能导致服务短暂中断,建议在业务低峰期处理,并自行评估业务影响,操作前做好数据备份。
除了 CVE-2026-42945,这次更新还修复了什么?
本次更新还覆盖修复了 HTTP/2 请求注入(CVE-2026-42926)、SCGI/uWSGI 缓冲区越界读取(CVE-2026-42946)、charset 缓冲区越界读取(CVE-2026-42934)、HTTP/3 地址伪造(CVE-2026-40460)、OCSP resolver use-after-free(CVE-2026-40701)等模块的安全问题。