网站被挂马或被入侵了怎么办?宝塔安全检测一键排查后门与恶意进程
网站被挂马、页面被篡改、服务器疑似被入侵时,最忌讳「凭感觉乱删文件」。宝塔面板的「安全检测」模块能在主机侧做一次自动全面化检测,把系统账户、SSHD 远程服务、重要文件权限、重点软件、后门、恶意进程、历史命令、日志、rootkit 等风险项一次扫清,方便后续追溯攻击路径、排查入侵痕迹、定位恶意样本。
安全检测在哪?怎么用
进入面板「安全」模块,点击「安全检测」按钮,即可开始检测。
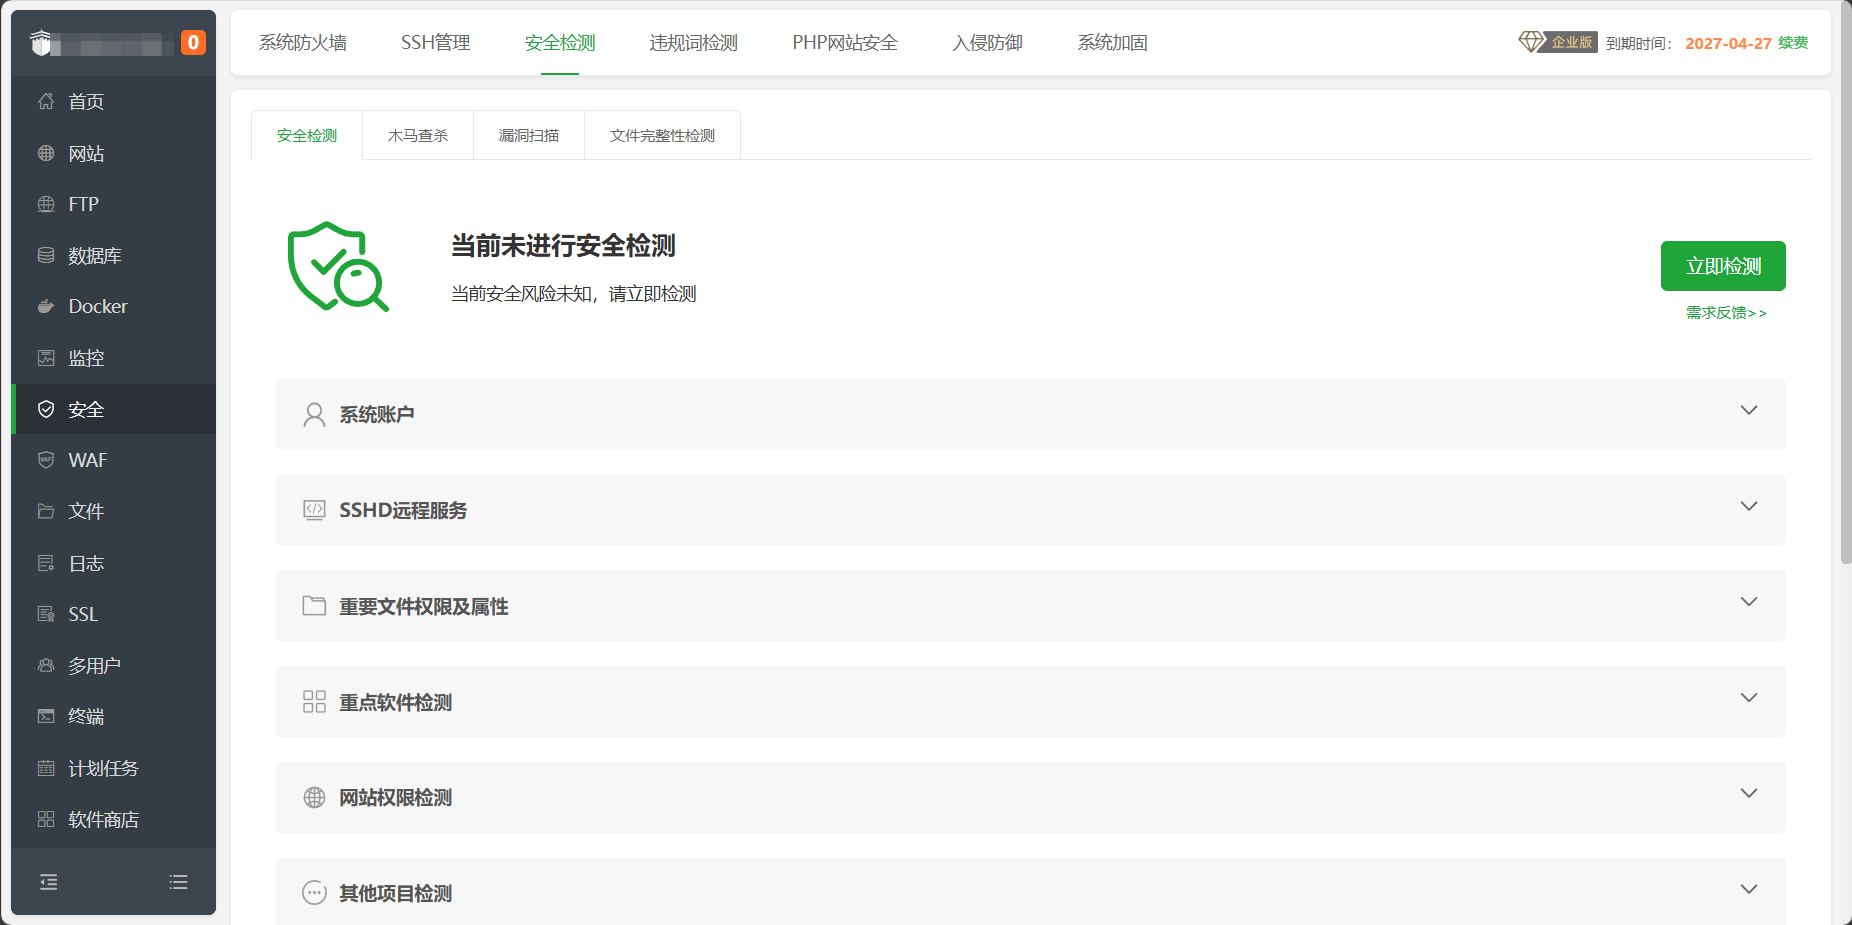
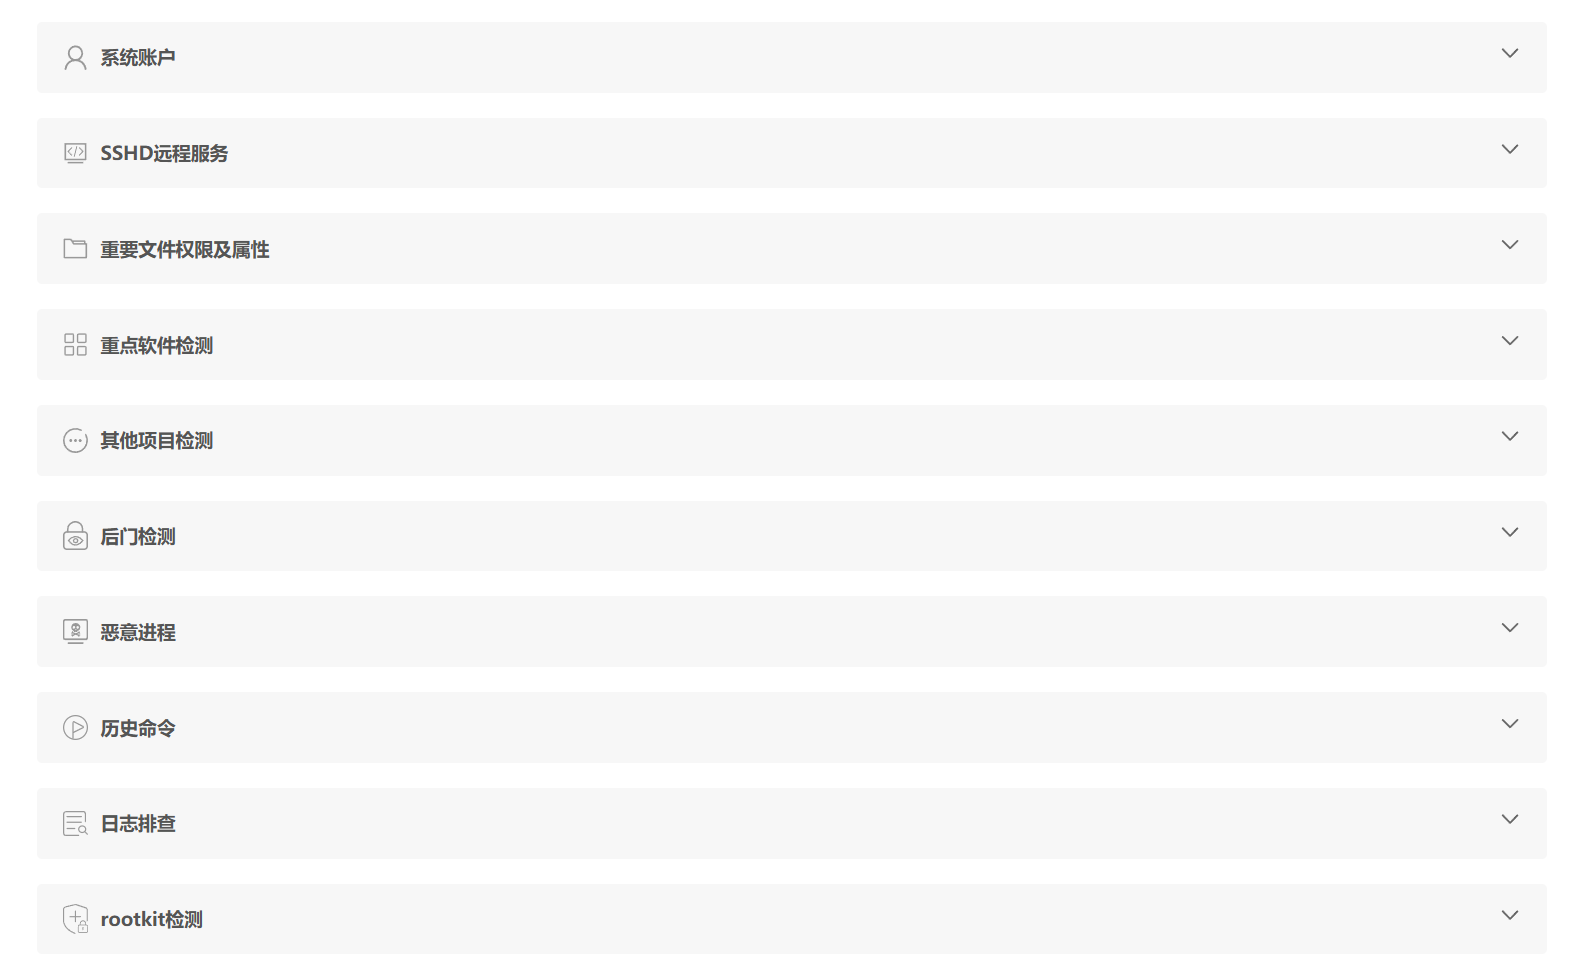
检测结果会按项目分组列出,覆盖系统账户、SSHD 远程服务、重要文件权限及属性、重点软件、网站权限、后门、恶意进程、历史命令、日志、rootkit 等检测项。
每个检测项在查什么
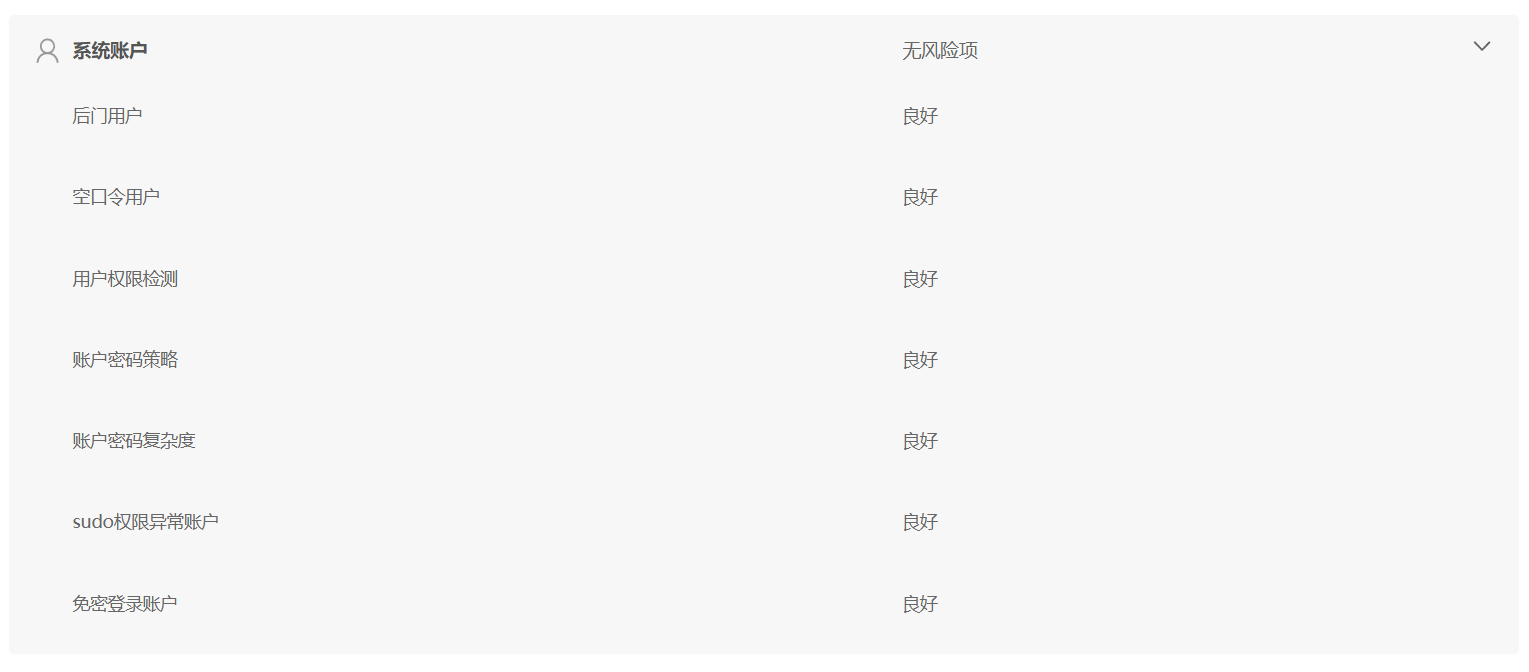
- 系统账户检测:检测非 root 的超级用户、空口令用户、用户权限异常以及账户密码策略不合理等问题。
- SSHD 远程服务检测:检测端口、当前版本是否存在漏洞、是否允许空密码登录。
- 重要文件权限及属性检测:检查重要系统执行文件的权限与属性是否正常。
- 重点软件检测:针对 Apache、Nginx、Redis、FTP、MySQL 五个软件做安全扫描,检测是否存在弱口令、当前软件版本是否存在漏洞。
- 网站权限检测:检测网站目录与文件的权限是否异常。
- 后门检测:包含 SSH Server wrapper、Sudoer、alias、Setuid、主机计划任务、环境变量、系统启动服务、inetd 配置文件、xinetd 配置文件、预加载配置文件等检测。
- 恶意进程检测:检测进程文件是否存在恶意代码、隐藏进程扫描、挖矿进程扫描。
- 历史命令检测:排查主机历史命令中是否存在恶意操作。
- 日志排查:分析系统日志,追踪是否存在恶意行为或异常情况。
- rootkit 检测:检测各种已知 rootkit 特征码,并扫描常用程序文件,判断服务器是否已感染 rootkit。
- 其他项目检测:检测是否开启防火墙、umask 安全配置检测。
其中,rootkit 是 Linux 平台最常见的一种木马后门工具,它通过替换系统文件来达到入侵和隐蔽的目的,比普通后门更危险——能让攻击者保住权限,随时以 root 权限登录到你的系统。
检测之后:用 Nginx 防火墙挡住后续攻击
清掉恶意样本只是第一步,更关键的是防止再次被入侵。宝塔的 Nginx 防火墙插件(付费插件)可有效防止 SQL 注入、XSS、一句话木马等常见渗透攻击:
- 全局配置:设置全局规则,支持正则表达式,可修改初始化已有的规则、同步蜘蛛池,并自定义拦截后的状态码。
- 站点配置:单独给某个站点设置或应用规则。
- 封锁历史:展示每个站点的封锁记录,含时间、IP、站点、封锁原因、封锁时长等。
- 操作日志:记录所有功能性操作,如设置 CC 规则、添加 IP/URL 黑白名单等。
小结
被挂马、被入侵时,先把「安全检测」跑一遍拿到全景,再针对后门、恶意进程、rootkit 等命中项逐一定位清理,最后用 Nginx 防火墙堵住后续攻击入口。整个过程不需要凭感觉乱删文件,每一步都有明确依据。
本文所述检测项与功能以宝塔面板实际显示为准;不同版本面板的功能入口与检测项可能有差异,具体操作可参考宝塔官方文档「安全检测」。
常见问题
网站被挂马了,怎么快速找出后门在哪里?
进入宝塔面板「安全」模块,点击「安全检测」按钮即可开始一次全面扫描。它会在主机侧自动检查系统账户、SSHD 远程服务、重要文件权限、重点软件、网站权限、后门、恶意进程、历史命令、日志、rootkit 等项目,方便后续追溯攻击路径、排查入侵痕迹、定位恶意样本。
安全检测具体会查哪些项目?
检测项覆盖:系统账户检测(非 root 超级用户、空口令、权限异常、密码策略)、SSHD 远程服务检测(端口、版本漏洞、是否允许空密码登录)、重要文件权限及属性、重点软件(Apache、Nginx、Redis、FTP、MySQL 的弱口令与版本漏洞)、网站权限、后门、恶意进程(恶意代码、隐藏进程、挖矿进程)、历史命令、日志排查、rootkit 等。
恶意进程检测能发现挖矿木马吗?
能。恶意进程检测包含进程文件是否存在恶意代码、隐藏进程扫描、挖矿进程扫描三项,可发现常见的挖矿木马和隐藏进程。
rootkit 和后门有什么区别?
后门攻击是一种绕过软件安全控制、从隐秘通道获取系统访问权的方法。Rootkit 则是 Linux 平台最常见的木马后门工具,通过替换系统文件来达到入侵和隐蔽目的,比普通后门更危险,能让攻击者随时以 root 权限登录。安全检测的 rootkit 检测项会扫描已知 rootkit 特征码,并检查常用程序文件是否被替换。
检测出问题后,怎么防止再次被挂马?
定位并清除恶意样本后,可用宝塔的 Nginx 防火墙做防护:它可有效防止 SQL 注入、XSS、一句话木马等常见渗透攻击,支持全局规则、按站点单独配置规则,并记录封锁历史与操作日志。
安全检测支持哪些系统?
安全检测模块面向 Linux 主机,对主机侧做自动全面化检测,方便排查入侵痕迹、定位恶意样本。